 ecbyts
更新于
ecbyts 为何把数据所有者改称为模型所有者
预计阅读:1 分钟
- 指南
- 音频
- 导览
创建研究的人并不拥有每一个数字,而是构建让这些数字有意义的世界模型。现在,角色名称体现了这一点。数据为虚构。
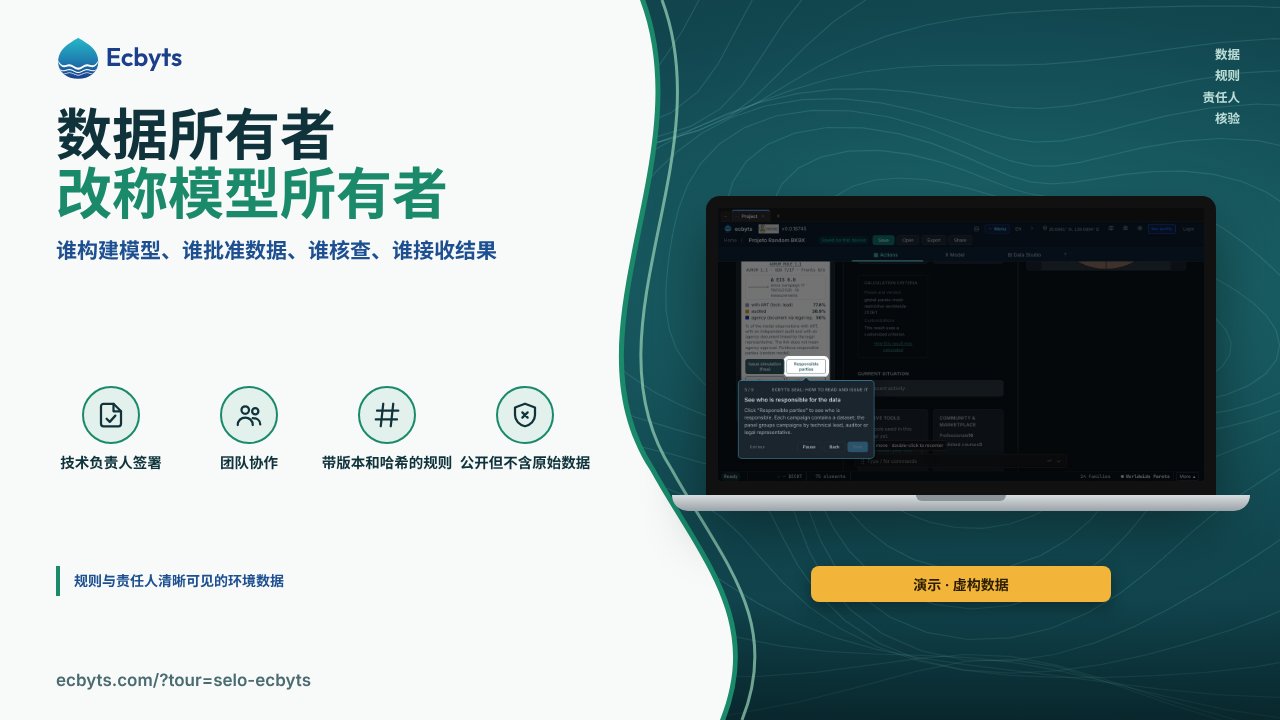
此前,应用把创建研究并签发 ECBYTS 印章的人称为数据所有者(data owner),这个名称暗示此人独自对每一项测量负责。现在名称改为模型所有者(model owner),责任链也更清晰:谁构建模型、谁批准每个数据包、谁核查、谁接收结果。本文解释这一变更,说明它在界面中出现的位置,以及对现有用户有哪些变化。
名称为何改变
在环境研究中,数字出自许多人之手。样品由现场团队采集,检测报告由实验室出具,连续读数来自传感器,历史数据来自旧报告。没有人同时拥有所有这些数字。
一个人真正做的,是构建让这些数字有意义的世界模型:区域是什么,有哪些监测点、排放源和元素,纳入哪些采样活动,测量哪些参数,以及用哪条规则进行比较。这就是模型所有者的角色。
把这个角色称为数据所有者,会掩盖那些需要被看见的人:谁批准了每个数据包,谁进行了核查。这一变更并非表面功夫;它纠正了旧名称所暗示的一个错误观念。
ecbyts 的解决方式
从原始数据到决策的路径上,每个角色负责其中一段。模型所有者确定范围、元素、采样活动和评估规则;组织研究并签发印章。技术负责人批准该模型的每个数据包:数字一旦变化,之前的接受即告失效,需要重新批准。法律负责人对使用结果的组织负责。审计员独立核查,且不能是同一数据集的技术负责人或法律负责人。主管部门是接收结果并实施监管的机构;在印章中,主管部门角色可以查看各责任人已开放的文件。
在 ECBYTS 印章卡片上,“负责人”按钮会打开“按数据集划分的责任方”面板。每个采样活动就是一个数据集;没有自己的责任人时,沿用项目的责任人。“按技术负责人”“按审计员”和“按法律代表”选项卡按角色对采样活动分组,列有“观测”“含 ART”“已审计”和“经 LR 验证”,百分比按观测数加权。只有在每个人接受角色之后,姓名才会显示;在此之前,印章显示该角色,但身份信息受限。
对现有用户而言,任何内容都不会消失。研究、.ecbt 密钥和已签发的印章继续有效。印章卡片、价格目录、印章导览和公共模型市场今后都使用“模型所有者”。旧文件和旧记录的内部字段中仍保留 data owner 一词,目前不作修改,以免破坏已经分享的密钥。
实际应用
以下为虚构示例,数据为虚构。一个模型有 3 次采样活动,共 300 条观测,每次 100 条。模型所有者是搭建该研究的工程师,她登记了 10 口井并选择了比较规则。
技术负责人在 2025 年的两次采样活动中接受角色,并就 200 条观测签署 ART(Anotação de Responsabilidade Técnica,技术责任登记):印章的灰色条带显示 67%。独立审计员只核查了第一次采样活动:金色条带显示 33%。法律负责人尚未附上主管部门文件:蓝色条带为 0%。“按数据集划分的责任方”面板逐个选项卡显示每次采样活动由谁负责,以及哪些部分尚未覆盖。
当 2026 年的采样活动带着 100 条新观测加入时,之前的接受不再覆盖整个模型,技术负责人需要先批准新的数据包,条带才会再次增长。
本功能不涵盖的内容
- 模型所有者不对每一项测量负责:每个角色只签署属于自己的部分。
- 这次变更只涉及界面文字、新闻和文档中的名称;不改变密钥、印章或技术标识符。
- 关联文件不等于主管部门的批准,审计也只在已有 ART 的地方才计入。
- 随时间和参数而变化的角色仍在设计中:例如 2025 年由一位技术负责人负责、2026 年由另一位负责,或由一位审计员负责一组参数,这些功能上线时会另文介绍。
如何练习
ECBYTS 印章导览约需 3 分钟,在演示模型上运行,责任人均为虚构。它展示“操作”面板中的卡片、“负责人”按钮、“按审计员”和“按法律代表”选项卡以及“发布”按钮,但不会签发,也不会收费。