 ecbyts
更新于
ecbyts 中的环境主管机构,从可审计轨迹到验证方档案
预计阅读:3 分钟
- 指南
- 音频
- 导览
看看 ecbyts 已为环境主管机构做了什么,验证方档案将增加什么,以及机构出具有效证明还缺什么。数据均为虚构。
接收一个案件不等于接收一个文件:环境主管机构需要知道是谁提交的、代表谁提交、各版本的材料包之间有什么变化、依据哪项规范进行分析、谁签署了意见、还有哪些事项未决。ecbyts 已经覆盖了这条链条的基础,包括登记编号、核对、把错误退回给提交者,以及任何纸质文件都无法编辑或删除的追踪记录。本文区分三件事:已经存在的内容、验证方档案(一项尚未实现的提案)将增加的内容,以及机构层面的证明要成立还缺什么。
案件申请的治理
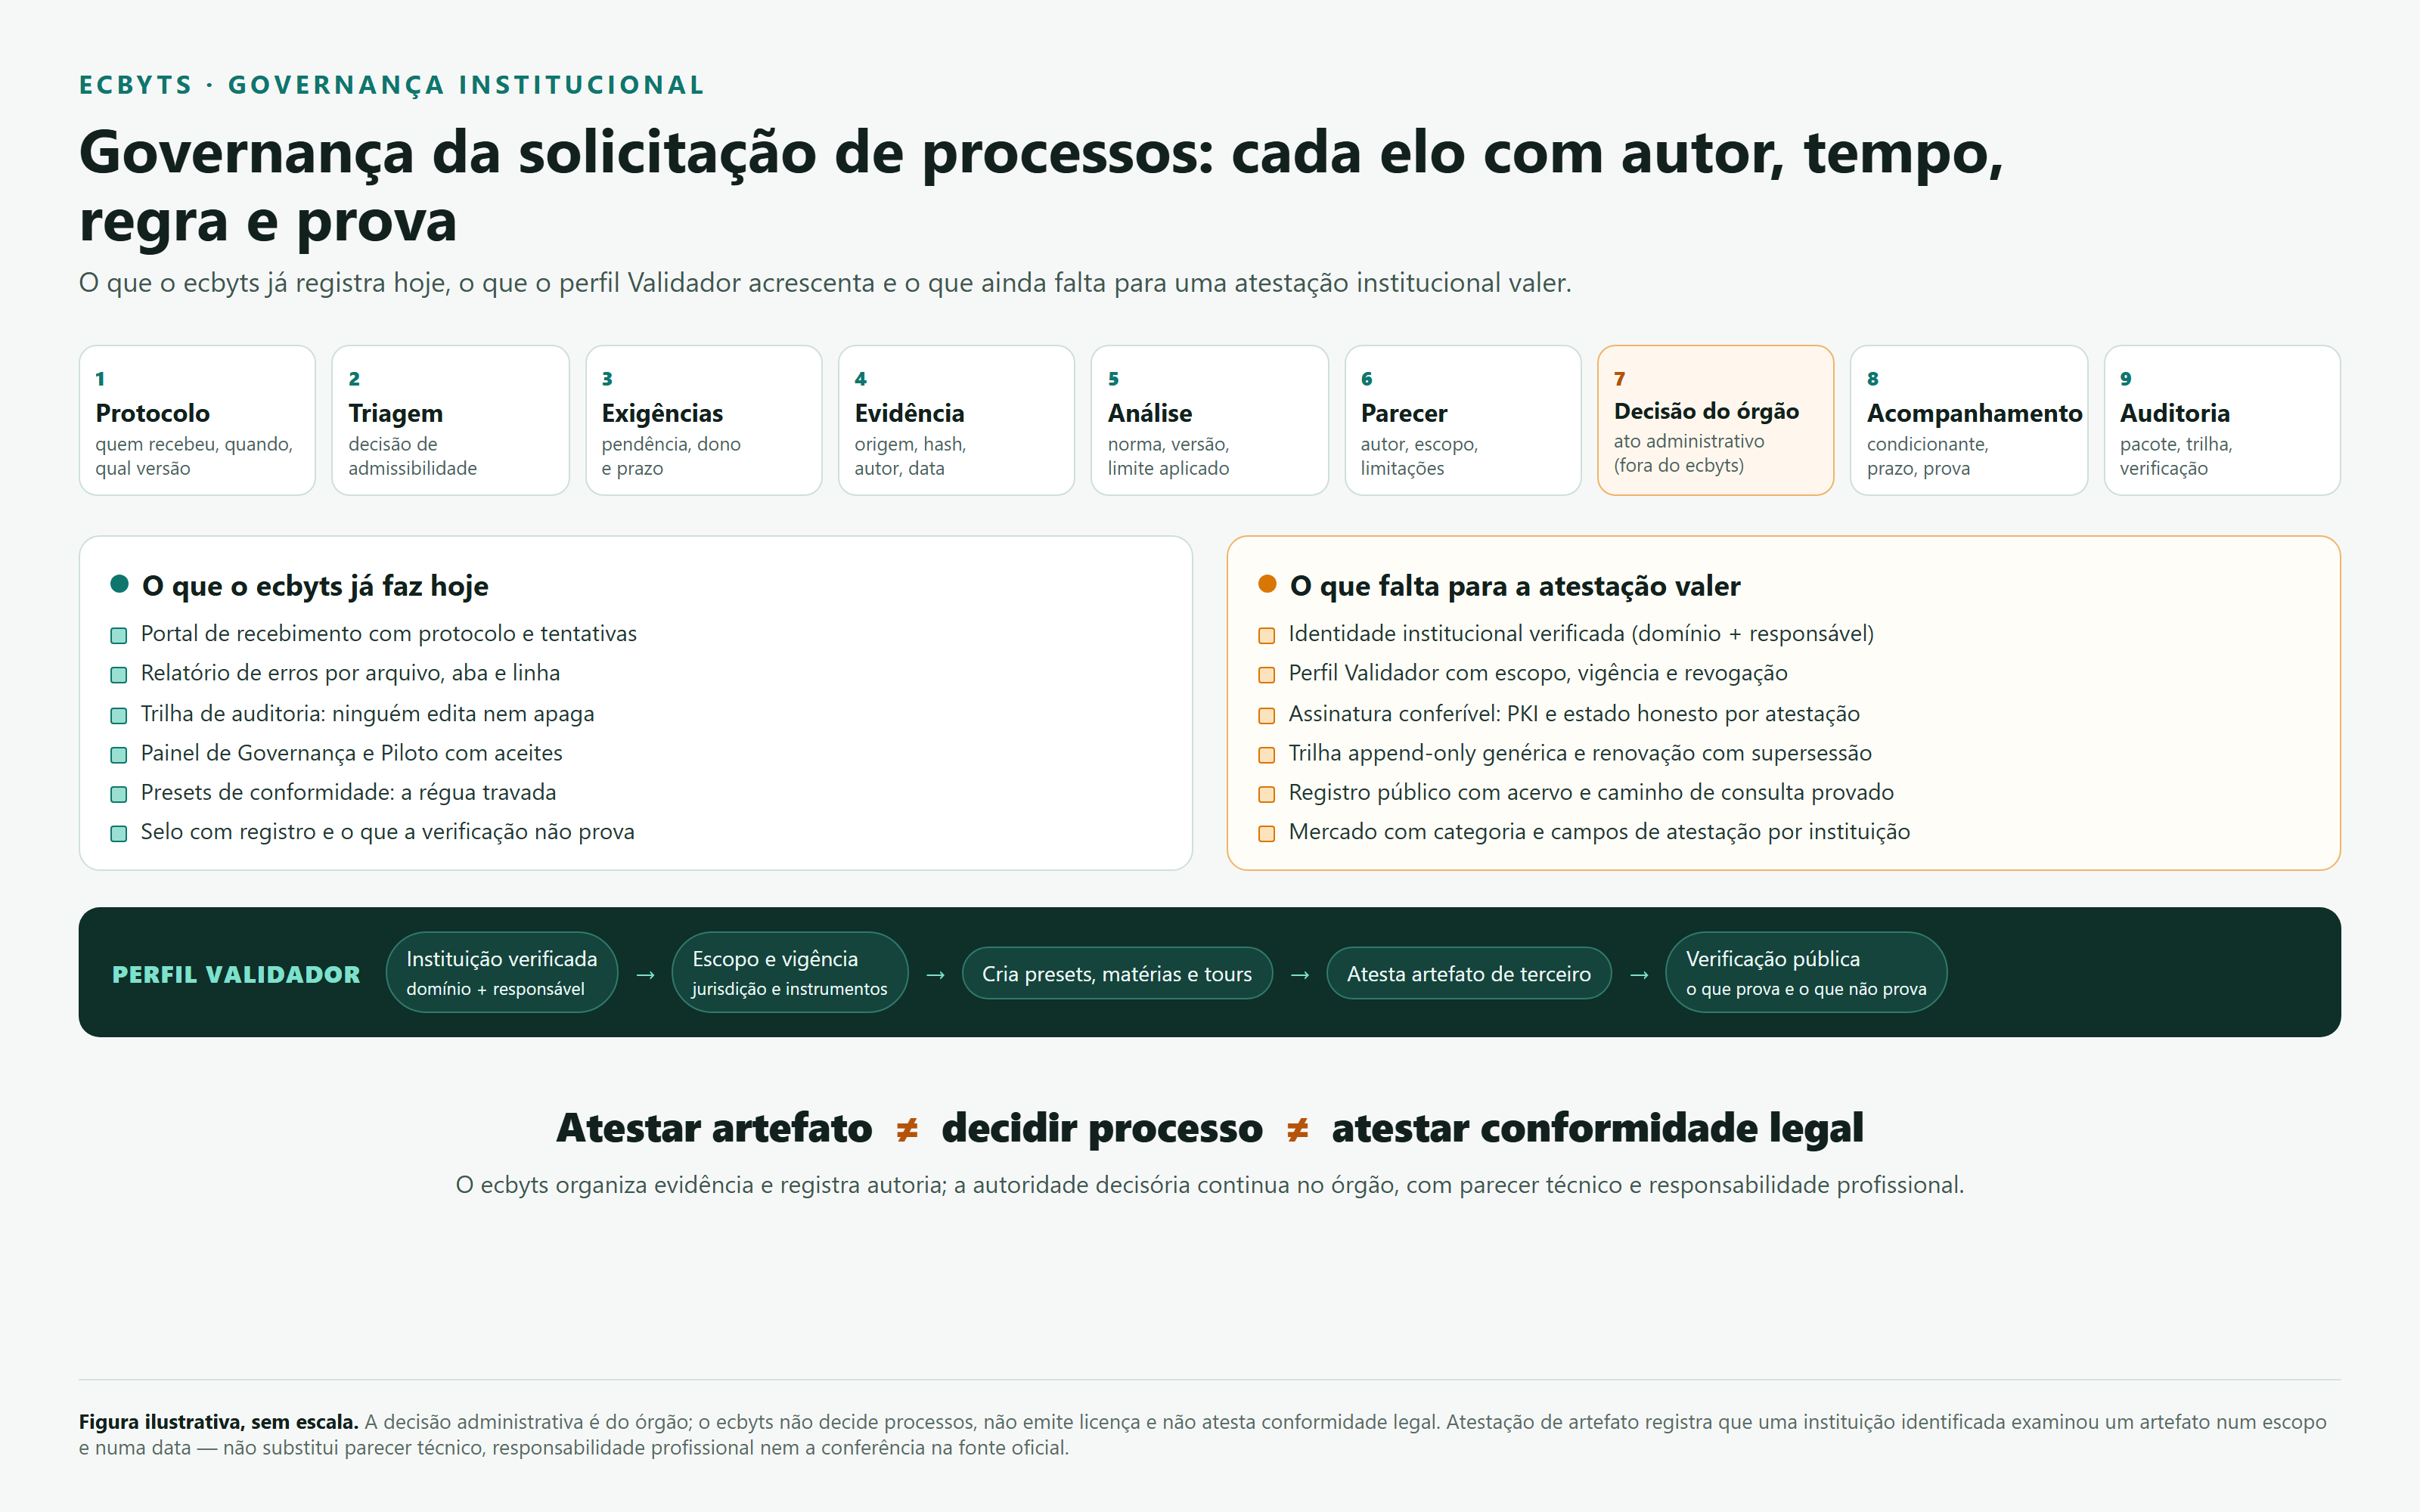
治理案件申请,就是在每个环节回答一个不同的问题,并把答案记录下来。
- 登记与分流: 谁在何时收到了哪个版本,受理与否作何决定。现状:接收门户和审计追踪。
- 补正要求与待办事项: 负责人、期限和答复证据。现状:给提交者的报告和提醒。
- 证据: 来源、哈希、作者、日期和方法。现状:带核对的导入、逻辑实体和追踪记录。
- 技术分析: 规范、版本、适用的限值、计算和来源。现状:合规预设、Legislation and Best Practices 和报告。
- 意见: 作者、范围、局限和职责分离。现状:治理与试点,以及 ECBYTS 印章。
- 决定: 经说明理由并签署的行政行为。它在 ecbyts 之外,因为这是机构自己的行为。
- 后续跟踪: 附带条件、期限和履行证明。现状:许可、区域和提醒。
- 审计与透明: 可导出的材料包、不可篡改的追踪记录和公开核验。现状:审计追踪和 ECBYTS 印章核验页。
这些环节分散在不同的界面中。缺少的是制度层面的衔接:两端都有明确身份的机构,作者、范围和证明构成一条连续的链。
ecbyts 的解决方式
在环境主管机构从事数据接收工作的人会认出这些界面,每一个都有导览:
- EDD 接收门户。 提交者发送材料包,获得登记编号,看到被退回的材料包,作为第 2 次尝试重新提交,并查询进展。上一次尝试保留在历史中。
- 给提交者的错误报告。 每项发现都带有文件、工作表和行号、规则以及建议的更正,报告回到提交者手中用于更正和重新提交。
- 审计追踪。 每一行显示谁对哪个对象做了什么,以及旧版本和新版本。任何角色都无法编辑或删除一条记录。
- Roles per organization。 组织定义管理角色和机构关系(责任团队、咨询机构、环境主管机构、实验室、客户、审计员、社区及其他)。在治理与试点中,组织登记责任人、收集确认,并仅为自己启用功能。
- 区域与逻辑实体。 案件可以关联到声明了坐标系的多边形,以及带版本的数据契约,无需为每种档案新建数据表。
- 提醒。 提交、错误、复核和期限都会产生通知,渠道有明确标注,并可按类型关闭。
规范层面同样有基础。在 Legislation and Best Practices 中,规范连同官方来源的回执一起显示;如果尚未核验,卡片会写明“Source requires review before citing”。合规预设固定了模型的标尺,即每个参数和介质的参考值、预防值和干预值。预设登记簿已经记录了权威机构、管辖范围、法律依据、有效期、废止和替代,还有一个按设计目前为空的权威机构签名字段,以及一个分三档(已核验、未核验、权威机构未知)的信任标记,后者尚未出现在任何界面上。
ECBYTS 印章补全了这个基础:技术负责人、审计员和法律责任人对附有证据、同意和期限的模型进行证明。公开核验证明登记的内容自签发以来没有改变。它不证明数字是真实的,也不确认接受者的身份,核验页面对此有明确说明。
验证方档案是面向下一阶段的提案,尚未实现。ecbyts 会核验机构邮箱的域名,辅以人工核对,以及由机构指定的责任人。机构将获得一个档案,其中声明范围(管辖范围、主题和规范性文书)、有效期和撤销方式。只有这样,它才能在 Standards Library 中创建或证明四类成果,每一类都有作者、范围、版本、有效期和证明:
- 法规预设。 按参数、介质和土地用途给出的官方数值标尺,附有法律依据、版本和有效期。规范变化时,旧版本会提示有更新。
- 机构文章。 由机构签署的文本,说明某项理解、规则或程序,含日期、范围、官方来源,以及这篇文章不能证明什么。
- 机构导览。 对机构某项流程的引导式演示,使用虚构数据讲解,并让局限清晰可见。
- 对第三方成果的证明。 一条记录:一位身份已核验的人,在某个日期,依据某项规范,在该范围和该版本下,核对了某个预设、某篇文章、某个导览或某个领域验证方。
验证机构不等于验证个人,也不等于验证数据。这是三种不同的核验:机构是否确为其所称,个人是否有实施该行为的能力和授权,数据是否与收到的一致。ecbyts 已经通过可审计的职业资质部分处理了第二项,并通过追踪记录处理了第三项;缺少的是第一项。
实际应用
下面用一个虚构数据的例子说明这条链中已经可用的部分。咨询机构 A 通过接收门户向环境主管机构 B 提交案件 1 的监测材料包,并获得登记编号。第 1 次尝试因三项发现被退回(参数代码不在列表中、单位弄错、采样日期为空),每一项在给提交者的报告中都带有文件、工作表和行号。咨询机构更正后重新提交;第 2 次尝试被受理,两次尝试都留在审计追踪中。附带条件的期限会向责任人发出提醒。
这些都不依赖验证方档案。档案要增加的是一项证明:代表环境主管机构 B 说话的人确实就是该机构。这里的名称和发现都不来自真实案件。
本功能不涵盖的内容
证明一项成果不等于决定一个案件。ecbyts 整理证据、记录作者并显示局限;行政决定仍属于机构,由具备资质的专业人员出具意见,并由各方承担技术责任。对成果的证明不会使 ecbyts 成为环境主管部门,也不能代替在官方来源处的核对。
目前,组织中的“环境主管机构”关系只是一个声明出来的标签:它用于组织邀请,但不证明隶属关系,不提升权限,也不授权任何人代表机构发言。企业登录仅存在于设计中(邮箱域名决定组织,身份提供方的用户组决定角色),目前处于关闭状态,也没有针对真实的身份提供方验证过。
要使机构层面的证明成立,还缺少:
- 已核验的机构身份。 没有验证机构域名的流程。
- 验证方档案。 没有验证方角色,也没有验证方数据表。没有范围、有效期和撤销,“已验证机构”只会是一个新的印戳。
- 可核对的签名。 ECBYTS 印章没有签名字段,第三方戳记接受的是从不核对的声明签名,预设的信任标记只是结构上的。需要有管理的公钥,包括签发、分发和撤销。
- 接受者的身份。 ECBYTS 印章的接受不核对接受者的身份,也不核对核验者的资质,而且在职业协会处的核查一开始处于待定状态。“机构接受的证据”目前只是用户附上的一份文件。
- 重新计算的数字。 服务器端重新计算只以影子方式运行,不会阻止签发。
- 通用证明的历史。 ECBYTS 印章记录只追加的事件,但通用证明没有历史,模型文件的戳记可能改变而不产生新戳记。
- 在用戳记的公开登记簿。 登记簿存在于服务器上且只追加,但在最近一次测量(2026年9月17日)时为空,发布与查询的路径也没有处于启用状态的证据。
- 链式更新。 戳记登记簿不指向上一个戳记,更新一项证明不会给日后的审计员留下痕迹。
- 完整的生命周期。 暂停、恢复和范围变更在已保存的模型中不存在。
- 证明目录的界面。 生产环境已应用的目录有 17 个模式,其中包括运营许可的模式,但使用时没有任何代码读取它,也没有界面可以查阅。
- Standards Library 中正确的类别。 没有法规预设、文章或导览的类别,也没有核验作者、范围、有效期、撤销或核验地址的字段。目前的发布是某个用户的行为,而不是机构的行为。
- 预设的提议与审定。 预设登记簿只接受来自服务器的写入,机构没有途径提出、审阅并发布自己的标尺。
- 在所有界面中拦截自我声明。 降级自我声明的拦截机制已经存在并经过测试,但只在环境档案中启用。
建设顺序与本文的顺序一致:先是已经可用的追踪与共享,然后是已核验的机构身份,再然后是带作者和范围的成果,最后才是带签名、不可篡改的追踪和公开核验的证明。每个阶段只要有了测量结果就会在 News 上发布,即使结果是“还没有”。
如何练习
以下导览按链条顺序,使用虚构数据在应用中打开:
要按顺序观看这些导览,请使用导览路径和数据治理导览这两篇文章。关于已经存在的模型证明,请阅读 ECBYTS 印章一文。八个机构流程导览(分流、保管链与质量控制、监督检查、许可分析、意见与附带条件、复核与决定、审计材料包、机构间共享)在培训环境中运行,公开版本中处于关闭状态;一个使用虚构数据、不含真实个人数据的试点正在筹备中。