 ecbyts
Aggiornato il
Enti ambientali in ecbyts, dall’audit trail al profilo Validatore
Lettura stimata: 9 min
- Guida
- Audio
- Tour
Scopri che cosa ecbyts fa già per l’ente ambientale, che cosa aggiungerebbe il profilo Validatore e che cosa manca perché un’attestazione istituzionale abbia valore. Dati fittizi.
Ricevere una pratica non significa ricevere un file: l’ente ambientale deve sapere chi l’ha inviata, per conto di chi, che cosa è cambiato tra le versioni del pacchetto, con quale norma è stata analizzata, chi ha firmato il parere e che cosa resta in sospeso. ecbyts copre già la base di questa catena, con protocollo, verifica, restituzione dell’errore al mittente e una traccia che nessun ruolo può modificare o cancellare. Questo articolo separa ciò che esiste, ciò che aggiungerebbe il profilo Validatore, una proposta non ancora implementata, e ciò che manca perché un’attestazione istituzionale abbia valore.
La governance della richiesta di pratiche
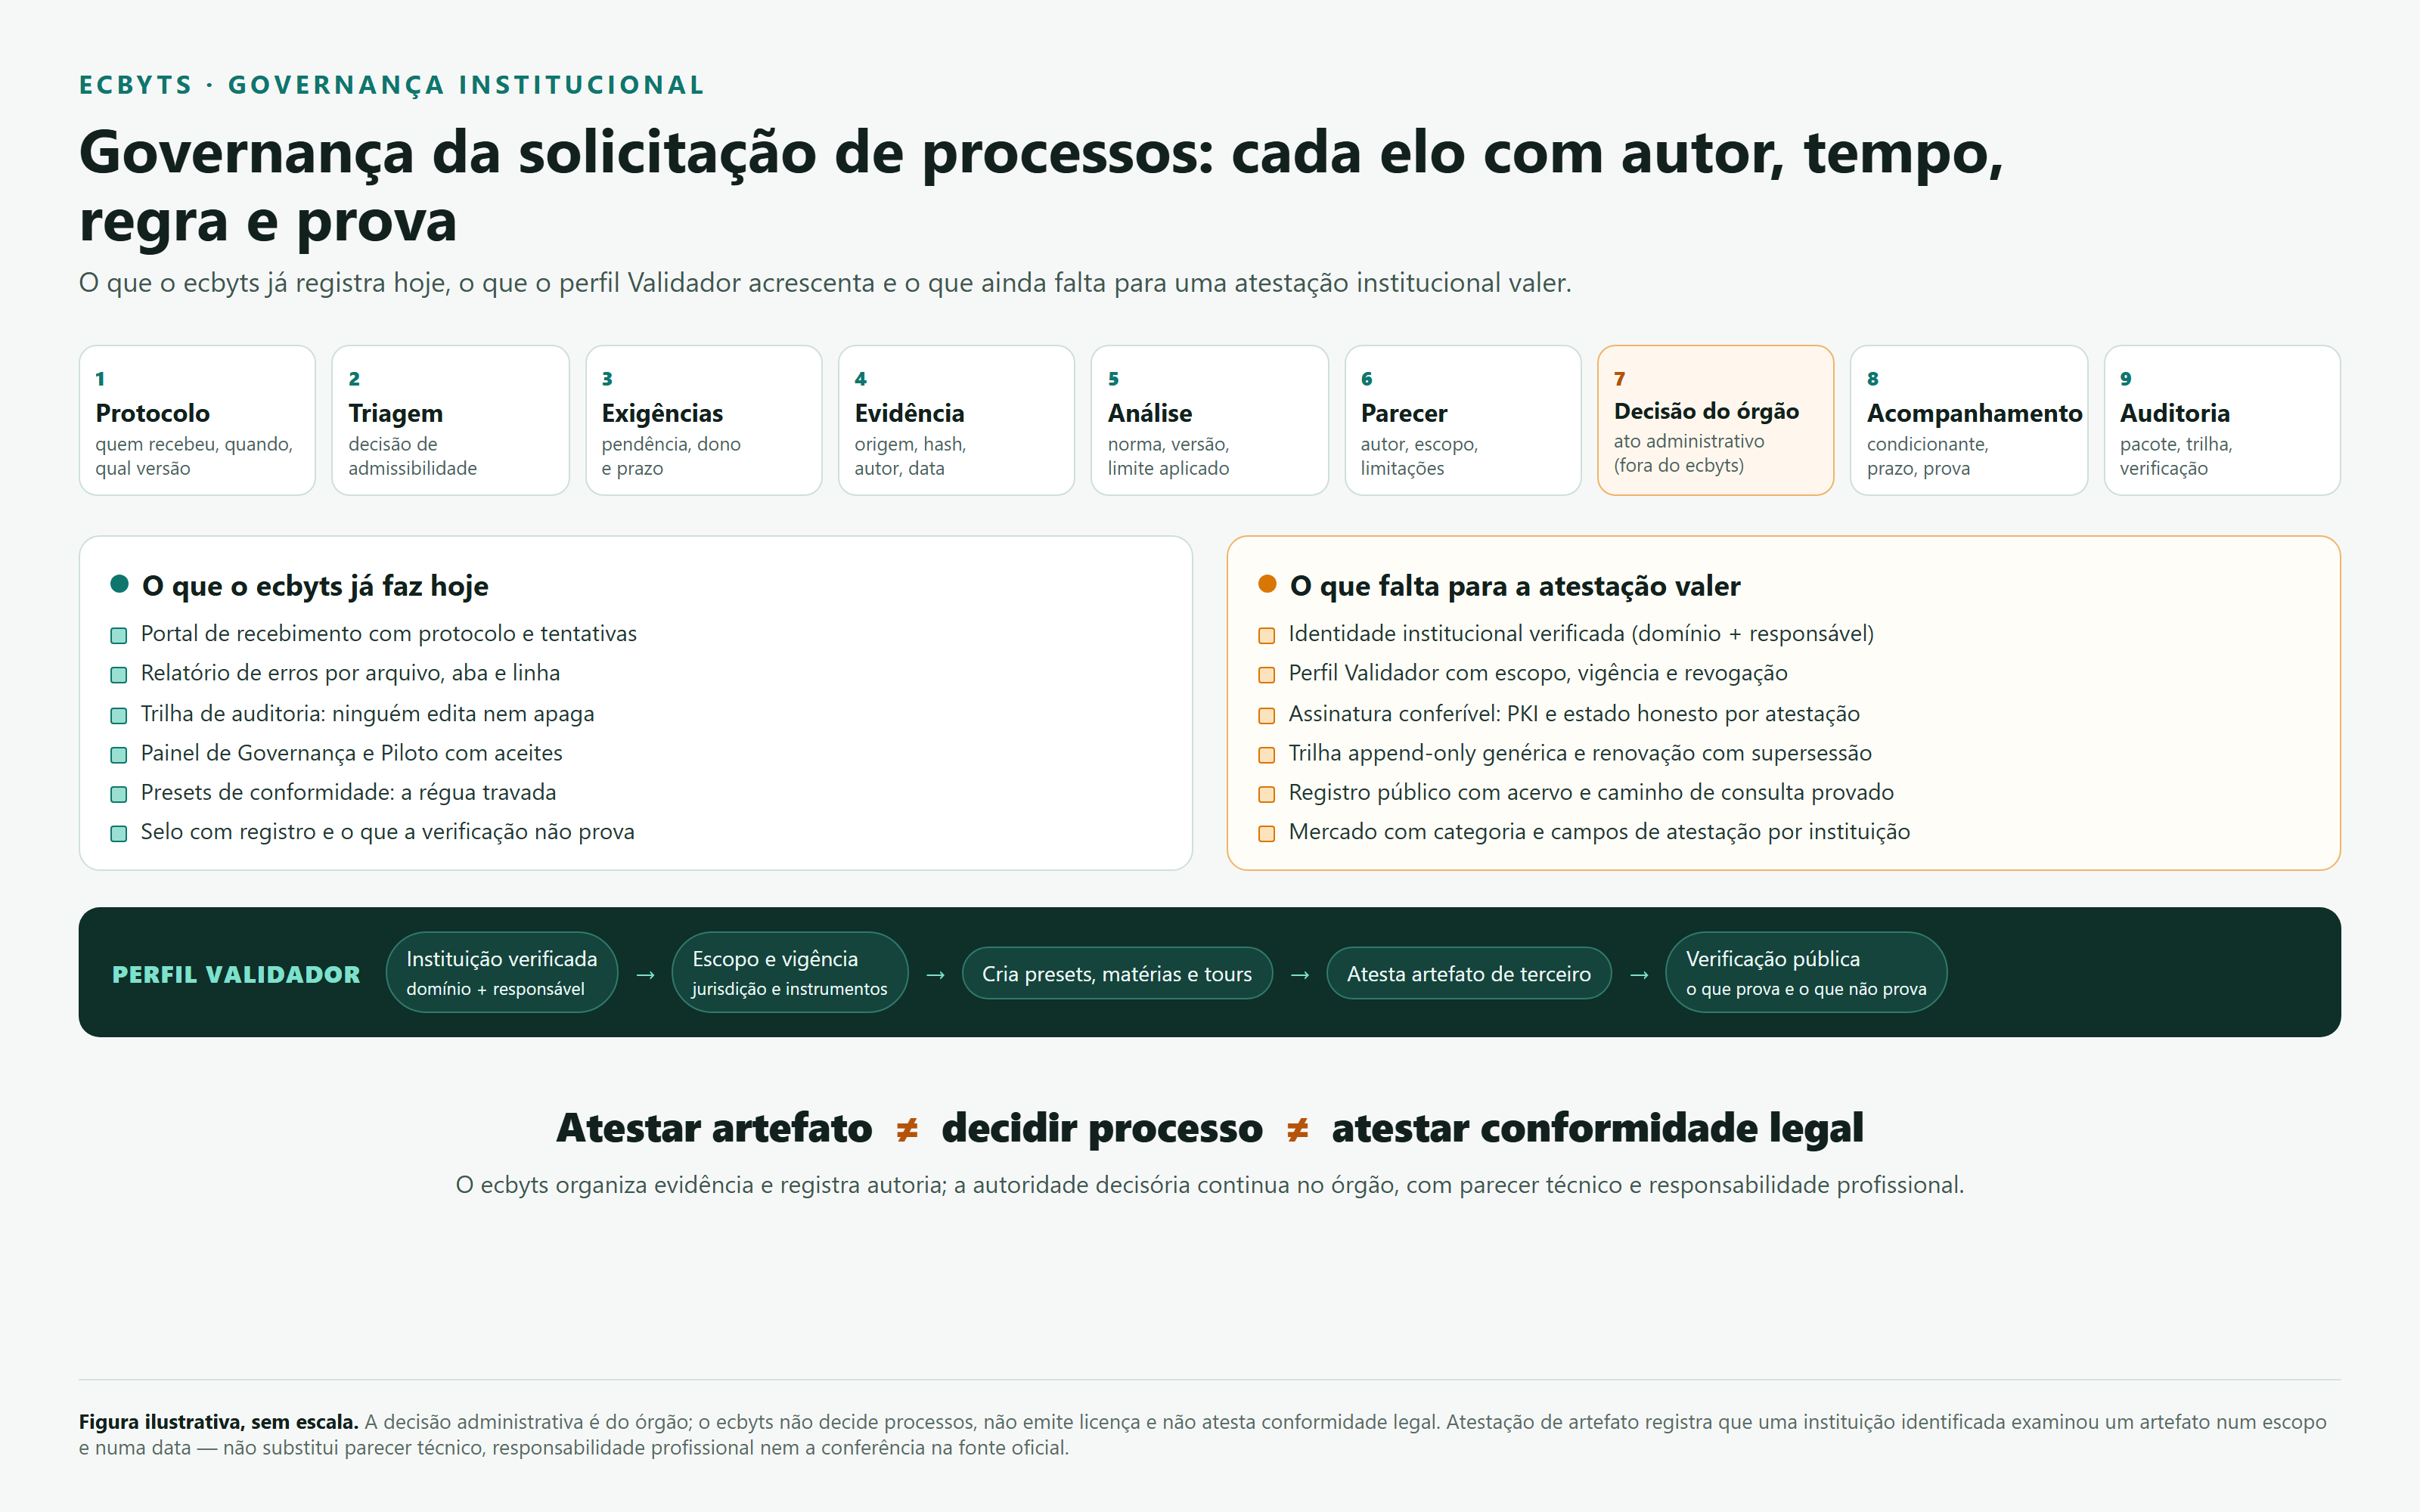
Governare la richiesta di pratiche significa rispondere, a ogni fase, a una domanda diversa e lasciare la risposta registrata.
- Protocollo e smistamento: chi ha ricevuto, quando, quale versione e quale decisione di ammissibilità. Oggi: portale di ricezione e audit trail.
- Richieste e pendenze: responsabile, scadenza ed evidenza della risposta. Oggi: rapporto al mittente e avvisi.
- Evidenza: origine, hash, autore, data e metodo. Oggi: importazione con verifica, entità logiche e traccia.
- Analisi tecnica: norma, versione, limite applicato, calcolo e fonte. Oggi: preset di conformità, Legislation and Best Practices e rapporto.
- Parere: autore, ambito, limiti e separazione dei compiti. Oggi: Governance e Pilota e Sigillo ECBYTS.
- Decisione: atto amministrativo, motivato e firmato. Resta fuori da ecbyts, perché è atto dell’ente.
- Monitoraggio: prescrizione, scadenza e prova di adempimento. Oggi: licenze, aree e avvisi.
- Audit e trasparenza: pacchetto esportabile, traccia immutabile e verifica pubblica. Oggi: audit trail e pagina di verifica del Sigillo ECBYTS.
I pezzi esistono in schermate separate. Manca il collegamento istituzionale: un’istituzione identificata a ogni estremo, con autore, ambito e prova in una catena continua.
Come lo risolve ecbyts
Chi lavora alla ricezione dei dati di un ente ambientale riconosce queste schermate, tutte con tour guidato:
- Portale di ricezione EDD. Il mittente invia il pacchetto, riceve un protocollo, vede il pacchetto respinto, riprende come tentativo 2 e consulta l’avanzamento. Il tentativo precedente resta nella cronologia.
- Rapporto degli errori al mittente. Ogni rilievo compare con file, scheda e riga, la regola e la correzione suggerita, e il rapporto torna al mittente per correzione e nuovo invio.
- Audit trail. Ogni riga mostra chi ha fatto che cosa su quale oggetto, con la versione precedente e la nuova. Nessun ruolo può modificare o cancellare una voce.
- Roles per organization. L’organizzazione definisce ruoli amministrativi e relazioni istituzionali (team proprietario, società di consulenza, ente ambientale, laboratorio, cliente, auditor, comunità e altro). In Governance e Pilota registra i responsabili, raccoglie le accettazioni e abilita funzioni solo per sé.
- Aree ed entità logiche. La pratica può essere collegata a un poligono con sistema di coordinate dichiarato e a contratti di dati versionati, senza creare una nuova tabella per ogni profilo.
- Avvisi. Invio, errore, revisione e scadenza generano un avviso, con canale etichettato e opzione di disattivarlo per tipo.
Anche il livello normativo ha una base. In Legislation and Best Practices la norma compare con la ricevuta della fonte ufficiale; quando la verifica non è stata fatta, la scheda mostra «Source requires review before citing». I preset di conformità fissano il metro del modello, cioè i valori di riferimento, prevenzione e intervento di ogni parametro e matrice. Il registro dei preset conserva già autorità, giurisdizione, base giuridica, vigenza, revoca e sostituzione, oltre a un campo per la firma dell’autorità, oggi vuoto per scelta di progetto, e a un sigillo di fiducia a tre livelli (verificato, non verificato e autorità sconosciuta) che non compare ancora in nessuna schermata.
Il Sigillo ECBYTS completa la base: responsabile tecnico, auditor e responsabile legale attestano un modello con evidenza allegata, consenso e scadenza. La verifica pubblica prova che il contenuto registrato non è cambiato dall’emissione. Non prova che i numeri siano veri né conferma l’identità di chi ha accettato, e la pagina di verifica lo dice.
Il profilo Validatore è la proposta per il gradino successivo e non è ancora stato implementato. ecbyts verificherebbe il dominio dell’e-mail istituzionale, con controllo umano e un responsabile nominato dall’istituzione. L’istituzione riceverebbe un profilo con ambito dichiarato (giurisdizione, temi e strumenti normativi), vigenza e revoca. Solo allora potrebbe creare o attestare, nella Libreria di norme, quattro tipi di artefatto, ciascuno con autore, ambito, versione, validità e prova:
- Preset di legislazione. Il metro ufficiale dei valori per parametro, matrice e uso del suolo, con base giuridica, versione e vigenza. Quando la norma cambiasse, la versione precedente indicherebbe che esiste un aggiornamento.
- Articolo istituzionale. Un testo firmato dall’istituzione su un’interpretazione, una regola o una procedura, con data, ambito, fonte ufficiale e ciò che l’articolo non prova.
- Tour istituzionale. Un percorso guidato di un processo dell’ente, insegnato con dati fittizi e con i limiti visibili.
- Attestazione di artefatto di terzi. La registrazione che una persona con identità verificata ha controllato un preset, un articolo, un tour o un validatore di dominio rispetto a una norma e a una data, in quell’ambito e in quella versione.
Validare l’istituzione non significa validare la persona né validare il dato. Sono tre verifiche diverse: se l’istituzione è chi dice di essere, se la persona ha competenza e mandato per l’atto e se il dato è lo stesso che è stato ricevuto. ecbyts tratta già in parte la seconda, con credenziali professionali verificabili, e la terza nella traccia; la prima è quella che manca.
In pratica
Un esempio con dati fittizi mostra la parte della catena che già funziona. La Società A invia all’Ente Ambientale B il pacchetto di monitoraggio della Pratica 1 tramite il portale di ricezione e riceve un protocollo. Il tentativo 1 è respinto con tre rilievi (un codice di parametro fuori elenco, un’unità scambiata e una data di campionamento vuota), ciascuno con file, scheda e riga nel rapporto al mittente. La società corregge e rinvia; il tentativo 2 è accettato, ed entrambi restano nell’audit trail. La scadenza della prescrizione genera un avviso per il responsabile.
Niente di tutto questo dipende dal profilo Validatore. Ciò che aggiungerebbe è la prova che chi risponde per l’Ente Ambientale B è davvero l’istituzione. Nessuno di questi nomi o rilievi proviene da una pratica reale.
Cosa non è questa funzione
Attestare un artefatto non significa decidere una pratica. ecbyts organizza l’evidenza, registra la paternità e mostra i limiti; la decisione amministrativa resta all’ente, con il parere del professionista abilitato e la responsabilità tecnica di ciascuno. Un’attestazione di artefatto non rende ecbyts un’autorità ambientale e non sostituisce la verifica alla fonte ufficiale.
Oggi la relazione «ente ambientale» in un’organizzazione è un’etichetta dichiarata: organizza gli inviti, ma non prova alcun legame, non eleva alcun permesso e non autorizza nessuno a parlare per l’istituzione. L’accesso aziendale esiste solo come progetto (il dominio dell’e-mail sceglie l’organizzazione e il gruppo del provider di identità sceglie il ruolo), è disattivato e non è stato validato con un provider di identità reale.
Perché un’attestazione istituzionale abbia valore, mancano ancora:
- Identità istituzionale verificata. Non esiste un flusso per validare il dominio di un’istituzione.
- Profilo Validatore. Non esistono né un ruolo né una tabella di validatore. Senza ambito, vigenza e revoca, «istituzione validata» sarebbe solo un nuovo timbro.
- Firma verificabile. Il Sigillo ECBYTS non ha un campo firma, i timbri di terzi accettano una firma dichiarata che non viene mai verificata e il sigillo di fiducia dei preset è solo strutturale. Manca una chiave pubblica gestita, con emissione, distribuzione e revoca.
- Identità di chi accetta. L’accettazione del Sigillo ECBYTS non verifica l’identità di chi accetta né l’accreditamento del verificatore, e il controllo presso l’ordine professionale nasce in sospeso. «Evidenza accettata dall’ente» oggi è un documento allegato da un utente.
- Numeri ricalcolati. Il ricalcolo sul server gira solo in ombra e non blocca l’emissione.
- Cronologia dell’attestazione generica. Il Sigillo ECBYTS registra eventi che si limitano ad aggiungere, ma l’attestazione generica non ha cronologia, e il timbro del file del modello può cambiare senza generare un nuovo timbro.
- Registro pubblico dei timbri in uso. Il registro esiste sul server e si limita ad aggiungere, ma era vuoto all’ultima misurazione (17/09/2026), e il percorso di pubblicazione e consultazione non ha prova di essere attivo.
- Rinnovo concatenato. Il registro dei timbri non punta al timbro precedente, e aggiornare un’attestazione non lascia traccia per chi controlla dopo.
- Ciclo di vita completo. Sospensione, ripristino e cambio di ambito non esistono nel modello registrato.
- Schermata del catalogo di attestazione. Il catalogo applicato in produzione ha 17 schemi, tra cui quello della licenza di esercizio, ma nessun codice lo legge durante l’uso e non c’è una schermata per consultarlo.
- Categorie giuste nella Libreria di norme. Non c’è una categoria per preset di legislazione, articolo o tour, né campi per autore verificatore, ambito, validità, revoca o indirizzo di verifica. Pubblicare oggi è atto di un utente, non dell’istituzione.
- Proposta e cura del preset. Il registro dei preset accetta solo scrittura dal server, e non c’è un percorso perché l’istituzione proponga, riveda e pubblichi un metro proprio.
- Blocco contro l’autodichiarazione in tutte le schermate. Il blocco che declassa un’autodichiarazione esiste ed è testato, ma è attivo solo nel profilo ambientale.
L’ordine di costruzione segue quello di questo articolo: prima la traccia e la condivisione che già funzionano, poi l’identità istituzionale verificata, poi gli artefatti con autore e ambito e, solo allora, l’attestazione con firma, traccia immutabile e verifica pubblica. Ogni fase esce nella News quando c’è una misurazione, anche quando il risultato è «non ancora».
Come esercitarsi
I tour qui sotto si aprono nell’app con dati fittizi, nell’ordine della catena:
- Portale di ricezione EDD (4 min)
- Rapporto degli errori al mittente (3 min)
- Audit trail (3 min)
- Roles per organization (3 min)
- Aree ed entità logiche (3 min ciascuno)
- Avvisi e notifiche (3 min)
Per vedere i tour in sequenza, usa il percorso dei tour e l’articolo sui tour di governance dei dati. Per l’attestazione di modello che esiste già, leggi l’articolo sul Sigillo ECBYTS. Otto tour di processi dell’ente (smistamento, catena di custodia e controllo qualità, ispezione, analisi di autorizzazione, parere e prescrizioni, revisione e decisione, pacchetto di audit e condivisione istituzionale) girano in ambiente di formazione e sono disattivati nella versione pubblica; un pilota con dati fittizi, senza dati personali reali, è in preparazione.