 ecbyts
Mis à jour le
Organismes environnementaux et ecbyts, de la piste d’audit au profil Validateur
Lecture estimée : 10 min
- Guide
- Audio
- Visite guidée
Découvrez ce qu’ecbyts fait déjà pour l’organisme environnemental, ce qu’apporterait le profil Validateur et ce qui manque pour qu’une attestation institutionnelle ait de la valeur. Données fictives.
Recevoir un dossier n’est pas recevoir un fichier : l’organisme environnemental doit savoir qui l’a envoyé, au nom de qui, ce qui a changé entre les versions du paquet, selon quelle norme il a été analysé, qui a signé l’avis et ce qui reste en suspens. ecbyts couvre déjà la base de cette chaîne, avec numéro de protocole, contrôle, renvoi de l’erreur à l’expéditeur et une piste qu’aucun rôle ne peut modifier ni effacer. Cet article sépare ce qui existe, ce qu’apporterait le profil Validateur, une proposition pas encore implémentée, et ce qui manque pour qu’une attestation institutionnelle ait de la valeur.
La gouvernance de la demande de dossiers
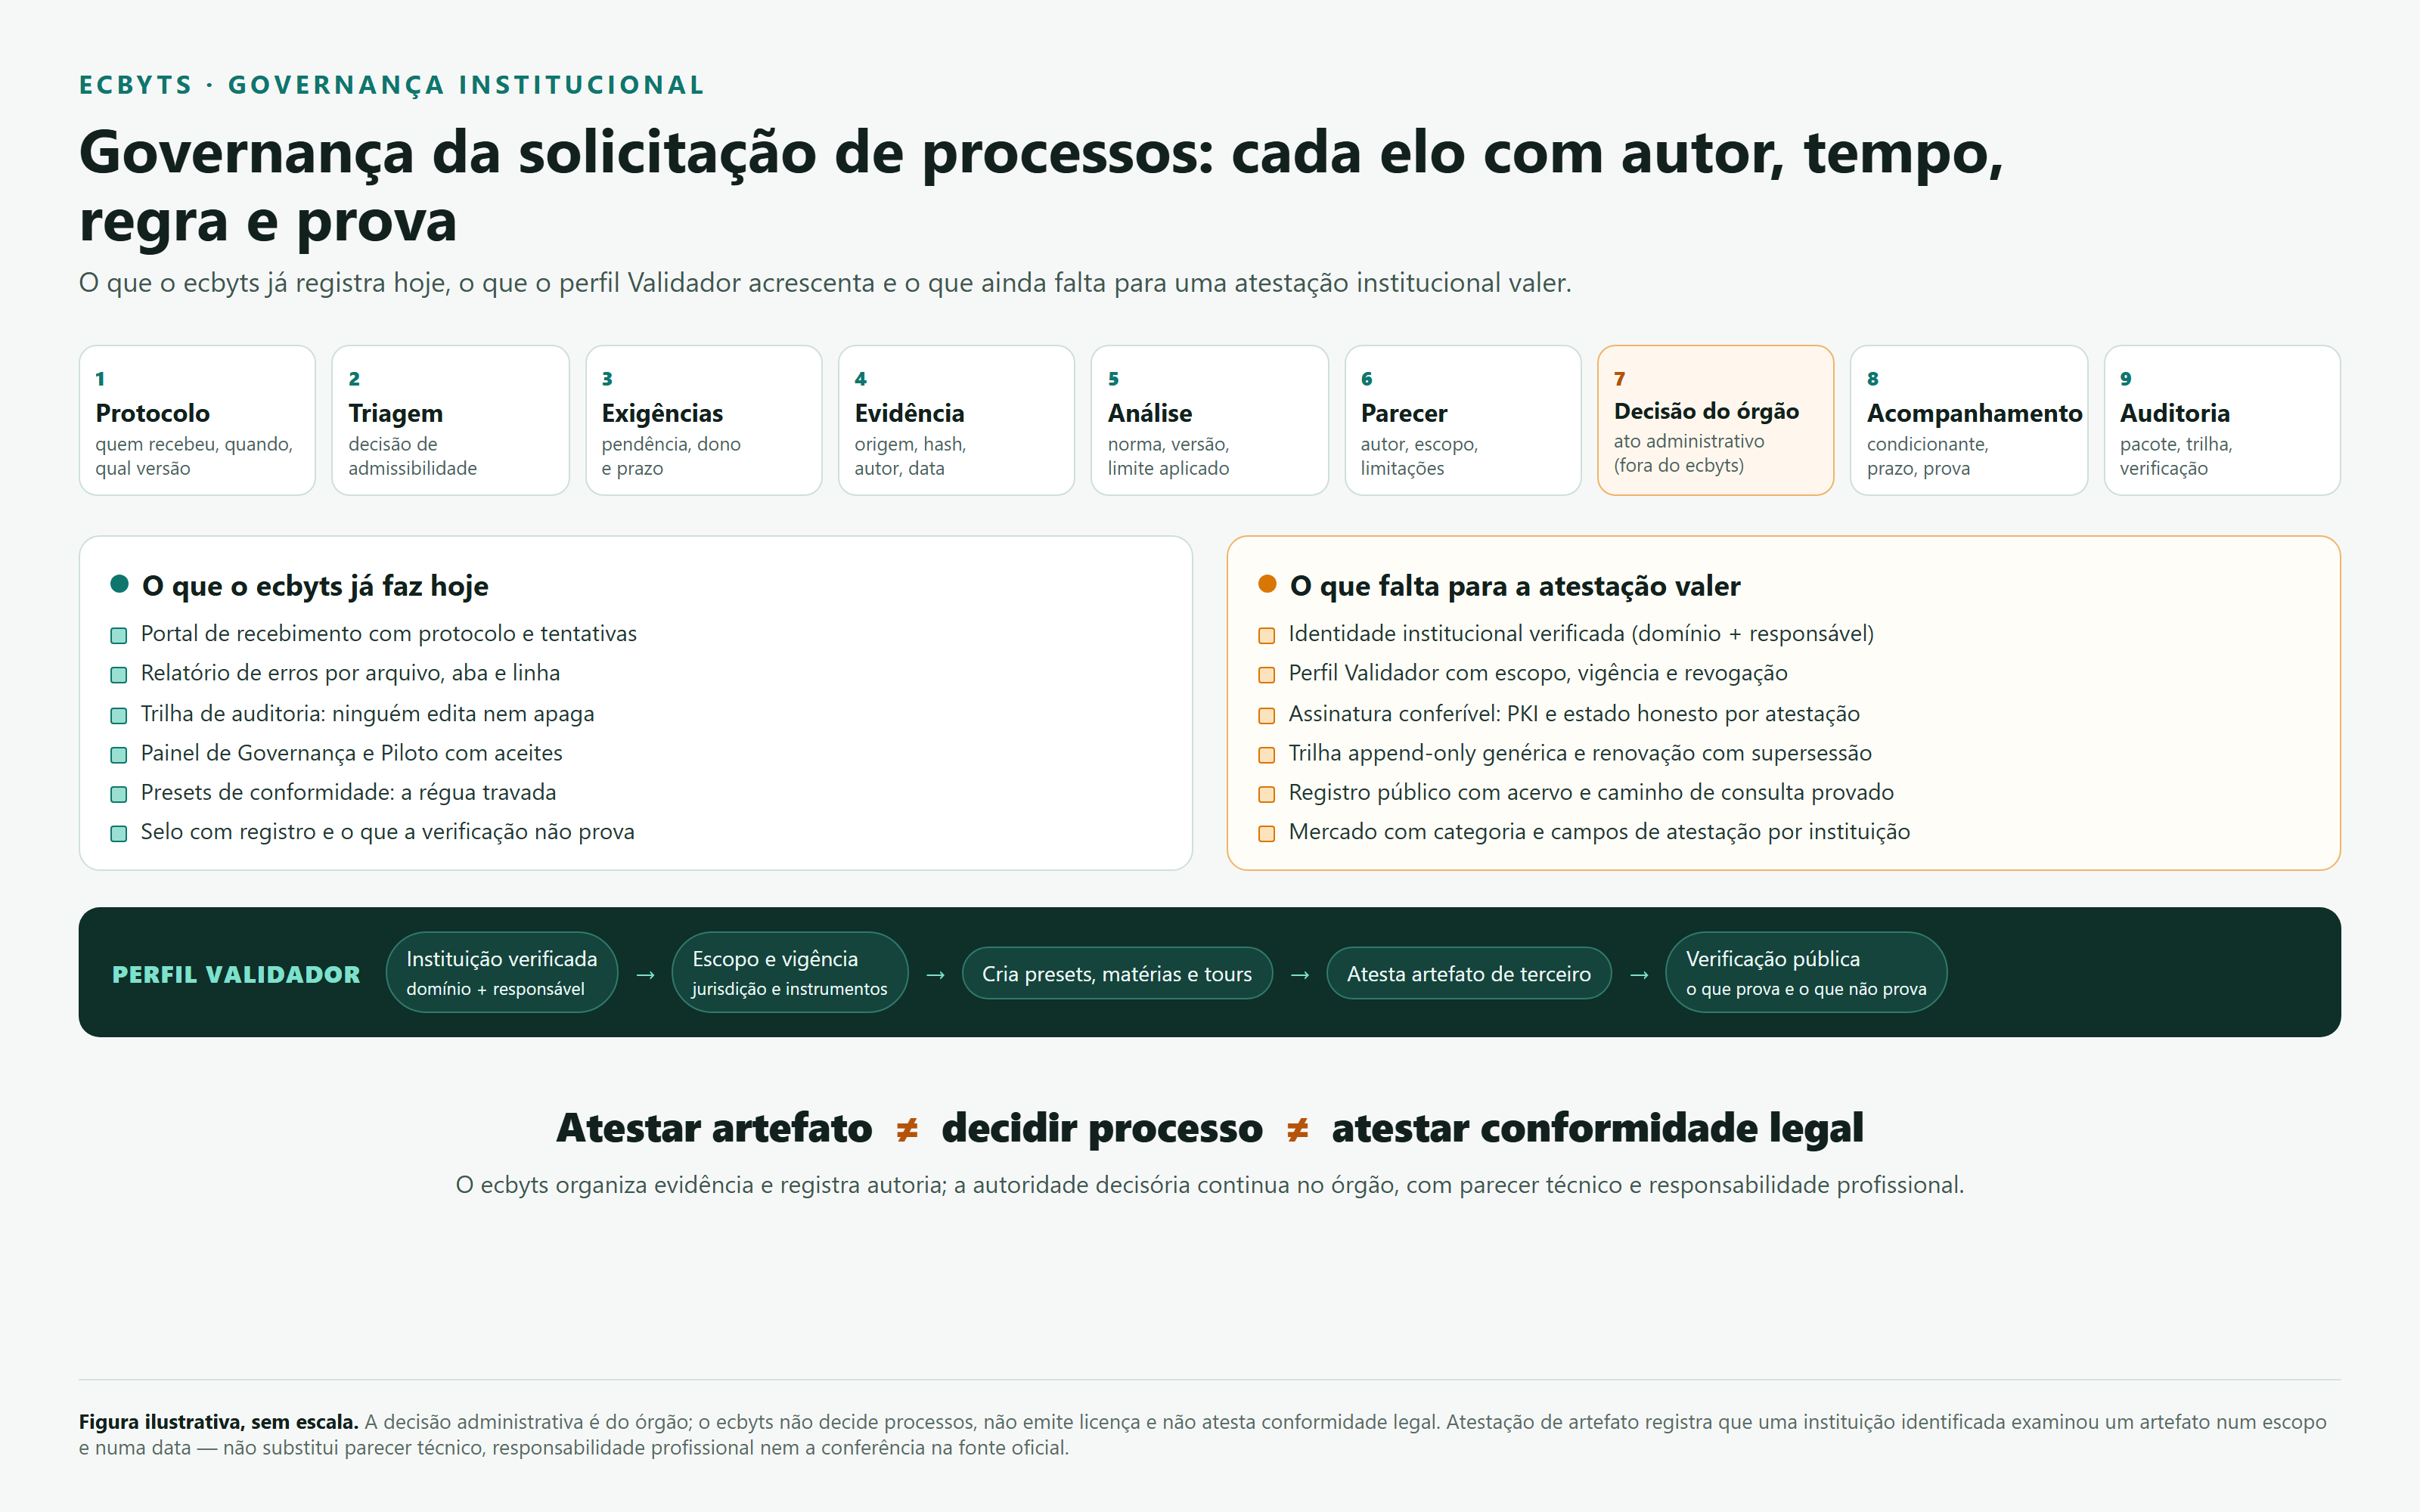
Gouverner la demande de dossiers, c’est répondre à chaque étape à une question différente et garder la réponse enregistrée.
- Protocole et tri : qui a reçu, quand, quelle version et quelle décision de recevabilité. Aujourd’hui : portail de réception et piste d’audit.
- Exigences et points en suspens : responsable, délai et preuve de réponse. Aujourd’hui : rapport à l’expéditeur et alertes.
- Preuve : origine, hash, auteur, date et méthode. Aujourd’hui : import avec contrôle, entités logiques et piste.
- Analyse technique : norme, version, limite appliquée, calcul et source. Aujourd’hui : préréglages de conformité, Legislation and Best Practices et rapport.
- Avis : auteur, périmètre, limites et séparation des fonctions. Aujourd’hui : Gouvernance et Pilote et Sceau ECBYTS.
- Décision : acte administratif, motivé et signé. Reste hors d’ecbyts, car c’est un acte de l’organisme.
- Suivi : condition, délai et preuve de respect. Aujourd’hui : licences, zones et alertes.
- Audit et transparence : paquet exportable, piste immuable et vérification publique. Aujourd’hui : piste d’audit et page de vérification du Sceau ECBYTS.
Les éléments existent dans des écrans séparés. Il manque l’articulation institutionnelle : une institution identifiée à chaque extrémité, avec auteur, périmètre et preuve dans une chaîne continue.
Comment ecbyts y répond
Qui travaille à la réception des données d’un organisme environnemental reconnaît ces écrans, tous avec visite guidée :
- Portail de réception des EDD. L’expéditeur envoie le paquet, reçoit un numéro de protocole, voit le paquet refusé, reprend en tentative 2 et consulte l’avancement. La tentative précédente reste dans l’historique.
- Rapport d’erreurs à l’expéditeur. Chaque constat apparaît avec fichier, onglet et ligne, la règle et la correction suggérée, et le rapport retourne à l’expéditeur pour correction et renvoi.
- Piste d’audit. Chaque ligne montre qui a fait quoi sur quel objet, avec la version précédente et la nouvelle. Aucun rôle ne peut modifier ni effacer une entrée.
- Roles per organization. L’organisation définit des rôles administratifs et des relations institutionnelles (équipe propriétaire, cabinet de conseil, organisme environnemental, laboratoire, client, auditeur, communauté et autre). Dans Gouvernance et Pilote, elle enregistre les responsables, recueille les acceptations et active des fonctions pour elle seule.
- Zones et entités logiques. Le dossier peut être relié à un polygone avec système de coordonnées déclaré et à des contrats de données versionnés, sans créer de nouvelle table pour chaque profil.
- Alertes. Envoi, erreur, révision et échéance génèrent un avis, avec canal étiqueté et possibilité de désactiver par type.
La couche normative a aussi sa base. Dans Legislation and Best Practices, la norme apparaît avec le reçu de la source officielle ; quand la vérification n’a pas été faite, la fiche affiche « Source requires review before citing ». Les préréglages de conformité fixent la règle du modèle, c’est-à-dire les valeurs de référence, de prévention et d’intervention de chaque paramètre et matrice. Le registre de préréglages garde déjà autorité, juridiction, base légale, entrée en vigueur, abrogation et remplacement, ainsi qu’un champ de signature de l’autorité, aujourd’hui vide par conception, et un sceau de confiance à trois niveaux (vérifié, non vérifié et autorité inconnue) qui n’apparaît encore dans aucun écran.
Le Sceau ECBYTS complète la base : responsable technique, auditeur et responsable légal attestent un modèle avec preuve jointe, consentement et délai. La vérification publique prouve que le contenu enregistré n’a pas changé depuis l’émission. Elle ne prouve pas que les chiffres sont vrais et ne confirme pas l’identité de qui a accepté, et la page de vérification le dit.
Le profil Validateur est la proposition pour l’étape suivante et n’a pas encore été implémenté. ecbyts vérifierait le domaine de l’e-mail institutionnel, avec contrôle humain et un responsable nommé par l’institution. L’institution recevrait un profil avec périmètre déclaré (juridiction, thèmes et instruments normatifs), durée de validité et révocation. Alors seulement elle pourrait créer ou attester, dans la Bibliothèque des normes, quatre types d’artefact, chacun avec auteur, périmètre, version, validité et preuve :
- Préréglage de législation. La règle officielle de valeurs par paramètre, matrice et usage du sol, avec base légale, version et entrée en vigueur. Quand la norme changerait, la version précédente indiquerait qu’une mise à jour existe.
- Article institutionnel. Un texte signé par l’institution sur une interprétation, une règle ou une procédure, avec date, périmètre, source officielle et ce que l’article ne prouve pas.
- Visite institutionnelle. Un parcours guidé d’un processus de l’organisme, enseigné avec des données fictives et avec les limites visibles.
- Attestation d’artefact tiers. L’enregistrement du fait qu’une personne à l’identité vérifiée a contrôlé un préréglage, un article, une visite ou un validateur de domaine par rapport à une norme et une date, dans ce périmètre et cette version.
Valider l’institution n’est pas valider la personne ni valider la donnée. Ce sont trois vérifications différentes : l’institution est-elle celle qu’elle prétend être, la personne a-t-elle la compétence et le mandat pour l’acte, et la donnée est-elle la même que celle reçue. ecbyts traite déjà la deuxième en partie, avec des identifiants professionnels auditables, et la troisième dans la piste ; la première est celle qui manque.
En pratique
Un exemple avec des données fictives montre la partie de la chaîne qui fonctionne déjà. Le Cabinet A envoie à l’Organisme Environnemental B le paquet de surveillance du Dossier 1 par le portail de réception et reçoit un numéro de protocole. La tentative 1 est refusée avec trois constats (un code de paramètre hors liste, une unité inversée et une date de prélèvement vide), chacun avec fichier, onglet et ligne dans le rapport à l’expéditeur. Le cabinet corrige et renvoie ; la tentative 2 est acceptée, et les deux restent dans la piste d’audit. L’échéance de la condition génère une alerte pour le responsable.
Rien de cela ne dépend du profil Validateur. Ce qu’il apporterait, c’est la preuve que celui qui répond pour l’Organisme Environnemental B est bien l’institution. Aucun de ces noms ni constats ne vient d’un dossier réel.
Ce que cette fonctionnalité n’est pas
Attester un artefact n’est pas décider d’un dossier. ecbyts organise la preuve, enregistre l’autorat et montre les limites ; la décision administrative reste à l’organisme, avec l’avis du professionnel habilité et la responsabilité technique de chacun. Une attestation d’artefact ne fait pas d’ecbyts une autorité environnementale et ne remplace pas la vérification à la source officielle.
Aujourd’hui, la relation « organisme environnemental » dans une organisation est une étiquette déclarée : elle organise les invitations, mais ne prouve aucun lien, n’élève aucune permission et n’autorise personne à parler au nom de l’institution. La connexion d’entreprise n’existe qu’en conception (le domaine de l’e-mail choisit l’organisation et le groupe du fournisseur d’identité choisit le rôle), elle est désactivée et n’a pas été validée auprès d’un vrai fournisseur d’identité.
Pour qu’une attestation institutionnelle ait de la valeur, il manque encore :
- Identité institutionnelle vérifiée. Il n’existe aucun flux pour valider le domaine d’une institution.
- Profil Validateur. Il n’existe ni rôle ni table de validateur. Sans périmètre, validité et révocation, « institution validée » ne serait qu’un nouveau tampon.
- Signature vérifiable. Le Sceau ECBYTS n’a pas de champ de signature, les estampilles de tiers acceptent une signature déclarée qui n’est jamais vérifiée et le sceau de confiance des préréglages est seulement structurel. Il manque une clé publique gérée, avec émission, distribution et révocation.
- Identité de qui accepte. L’acceptation du Sceau ECBYTS ne vérifie ni l’identité de qui accepte ni l’accréditation du vérificateur, et le contrôle auprès de l’ordre professionnel naît en attente. « Preuve acceptée par l’organisme » est aujourd’hui un document joint par un utilisateur.
- Chiffres recalculés. Le recalcul sur le serveur ne tourne qu’en ombre et ne bloque pas l’émission.
- Historique de l’attestation générique. Le Sceau ECBYTS enregistre des événements qui ne font qu’ajouter, mais l’attestation générique n’a pas d’historique, et l’estampille du fichier du modèle peut changer sans générer de nouvelle estampille.
- Registre public des estampilles en usage. Le registre existe sur le serveur et ne fait qu’ajouter, mais il était vide à la dernière mesure (17/09/2026), et le chemin de publication et de consultation n’a pas de preuve d’être actif.
- Renouvellement chaîné. Le registre des estampilles ne pointe pas vers l’estampille précédente, et mettre à jour une attestation ne laisse aucune trace pour qui audite ensuite.
- Cycle de vie complet. Suspension, rétablissement et changement de périmètre n’existent pas dans le modèle enregistré.
- Écran du catalogue d’attestation. Le catalogue appliqué en production compte 17 schémas, dont celui de la licence d’exploitation, mais aucun code ne le lit à l’usage et il n’y a pas d’écran pour le consulter.
- Bonnes catégories dans la Bibliothèque des normes. Il n’y a pas de catégorie pour préréglage de législation, article ou visite, ni de champs d’auteur vérificateur, périmètre, validité, révocation ou adresse de vérification. Publier aujourd’hui est l’acte d’un utilisateur, pas de l’institution.
- Proposition et curation de préréglage. Le registre de préréglages n’accepte que l’écriture du serveur, et il n’y a pas de chemin pour que l’institution propose, révise et publie une règle propre.
- Verrou contre l’autodéclaration dans tous les écrans. Le verrou qui rétrograde une autodéclaration existe et est testé, mais il n’est activé que dans le profil environnemental.
L’ordre de construction suit celui de cet article : d’abord la piste et le partage qui fonctionnent déjà, puis l’identité institutionnelle vérifiée, puis les artefacts avec auteur et périmètre et, seulement alors, l’attestation avec signature, piste immuable et vérification publique. Chaque étape est publiée dans la News quand il y a une mesure, y compris quand le résultat est « pas encore ».
Comment pratiquer
Les visites ci-dessous s’ouvrent dans l’application avec des données fictives, dans l’ordre de la chaîne :
- Portail de réception des EDD (4 min)
- Rapport d’erreurs à l’expéditeur (3 min)
- Piste d’audit (3 min)
- Roles per organization (3 min)
- Zones et entités logiques (3 min chacune)
- Alertes et notifications (3 min)
Pour voir les visites en séquence, utilisez le parcours des visites et l’article sur les visites de gouvernance des données. Pour l’attestation de modèle qui existe déjà, lisez l’article sur le Sceau ECBYTS. Huit visites de processus d’organisme (tri, chaîne de custodie et contrôle qualité, contrôle, analyse de licence, avis et conditions, révision et décision, paquet d’audit et partage institutionnel) tournent en environnement de formation et sont désactivées dans la version publique ; un pilote avec des données fictives, sans donnée personnelle réelle, est en préparation.